Мошенники освоили блокчейн
Убытки блокчейн-проектов от хакерских атак и махинаций выросли в полтора раза
В первом квартале 2021 года киберпреступники украли из различных блокчейн-проектов $108,3 млн, подсчитала компания AtlasVPN. Это на 46% больше, чем годом ранее. Тренд 2020 года на снижение атак на блокчейн не устоял, и эксперты больше не считают эту технологию надежной защитой от злоумышленников.
Олег Харсеев / Коммерсантъ
Свои расчеты исследователи AtlasVPN провели на основании регулярной статистики по убыткам от хакерской деятельности, которую ведет специализированная компания Slowmist Hacked. В общую сумму ущерба блокчейн-проектов помимо потерь от хакерских атак включены также мошеннические действия. На них приходится за 20% убытков.
Наибольшего успеха преступники достигли с децентрализованными приложениями (DApps) для второй по популярности в мире криптовалютой Ethereum (ETH). В результате 11 хакерских атак и использования 5 мошеннических схем злоумышленникам удалось украсть в общей сложности $86 млн.
На втором месте по популярности у преступников — цифровые кошельки на блокчейне. В первом квартале хакеры совершили против них 9 атак, 2 вымогательства и применили 1 мошенническую схему. Пользователи и платформы потеряли $19,3 млн.
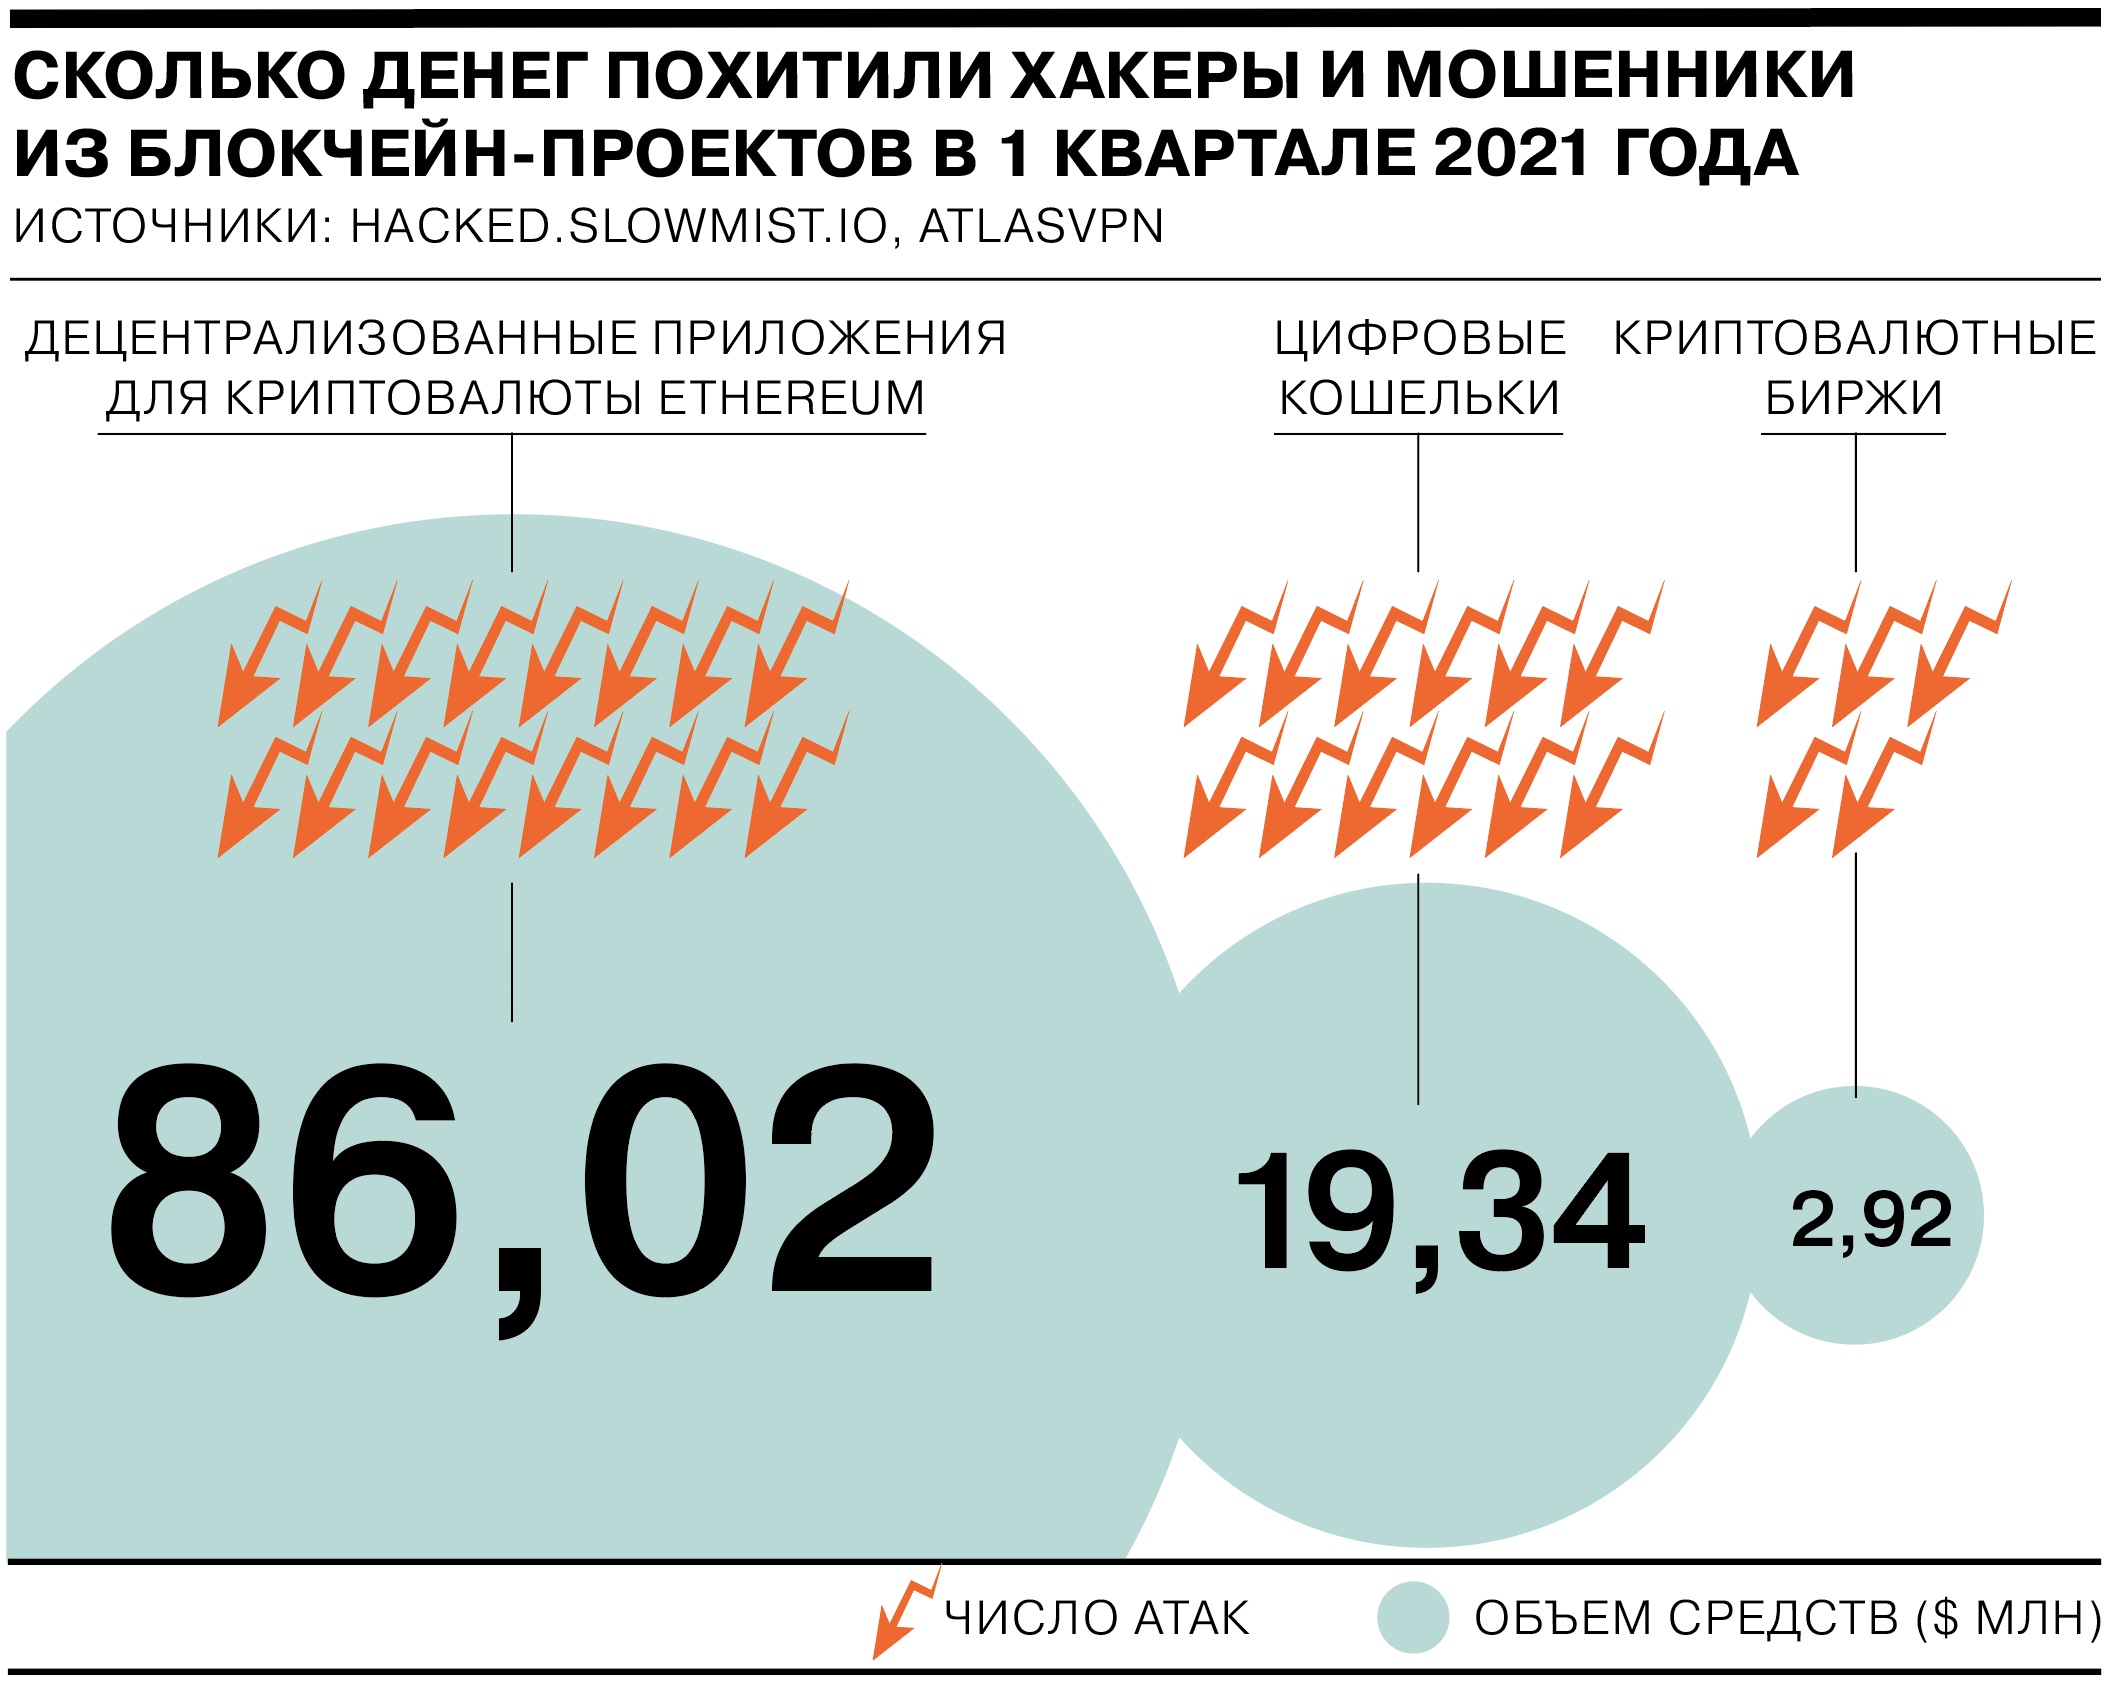
На третьем месте по объему потерь стоят криптовалютные биржи — $2,9 млн. Преступники 4 раза смогли взломать торговые площадки и успешно применили одну мошенническую схему.
Еще несколько лет блокчейн-проекты считались защищенными от хакеров. Однако теперь специалисты сомневаются в их надежности. Известны как минимум пять распространенных способов атак против блокчейна.
- 1.
«Атака 51%» — пользователь или группа пользователей получают более половины мощности хэширования блокчейн-сети. Это позволяет переписывать историю операций, заменять их или проводить двойные трансакции.
- 2.
Тайпсквоттинг — регистрация доменных имен сайтов, близких по названию к известным. Злоумышленники создают фальшивые сайты для сбора данных пользователей конкретного блокчейн-проекта, например криптовалютной биржи — логины, пароли, проверочные данные и т. п. После этого происходит кража средств с криптокошельков.
- 3.
Атака канального уровня (routing attack) — атака на локальные сети интернет-провайдера с целью подмены части трафика мошенническим, который система может воспринять как данные от настоящих пользователей.
- 4.
«Атака Сивиллы» — схожа по принципу с DDos. На один или несколько узлов сети происходит резкий наплыв запросов с фальшивых или скомпрометированных IP, что вызывает сбой.
- 5.
Фишинг — рассылка пользователям фальшивых ссылок на мошеннические сайты, маскирующиеся под криптовалютные биржи и другие легальные блокчейн-проекты.
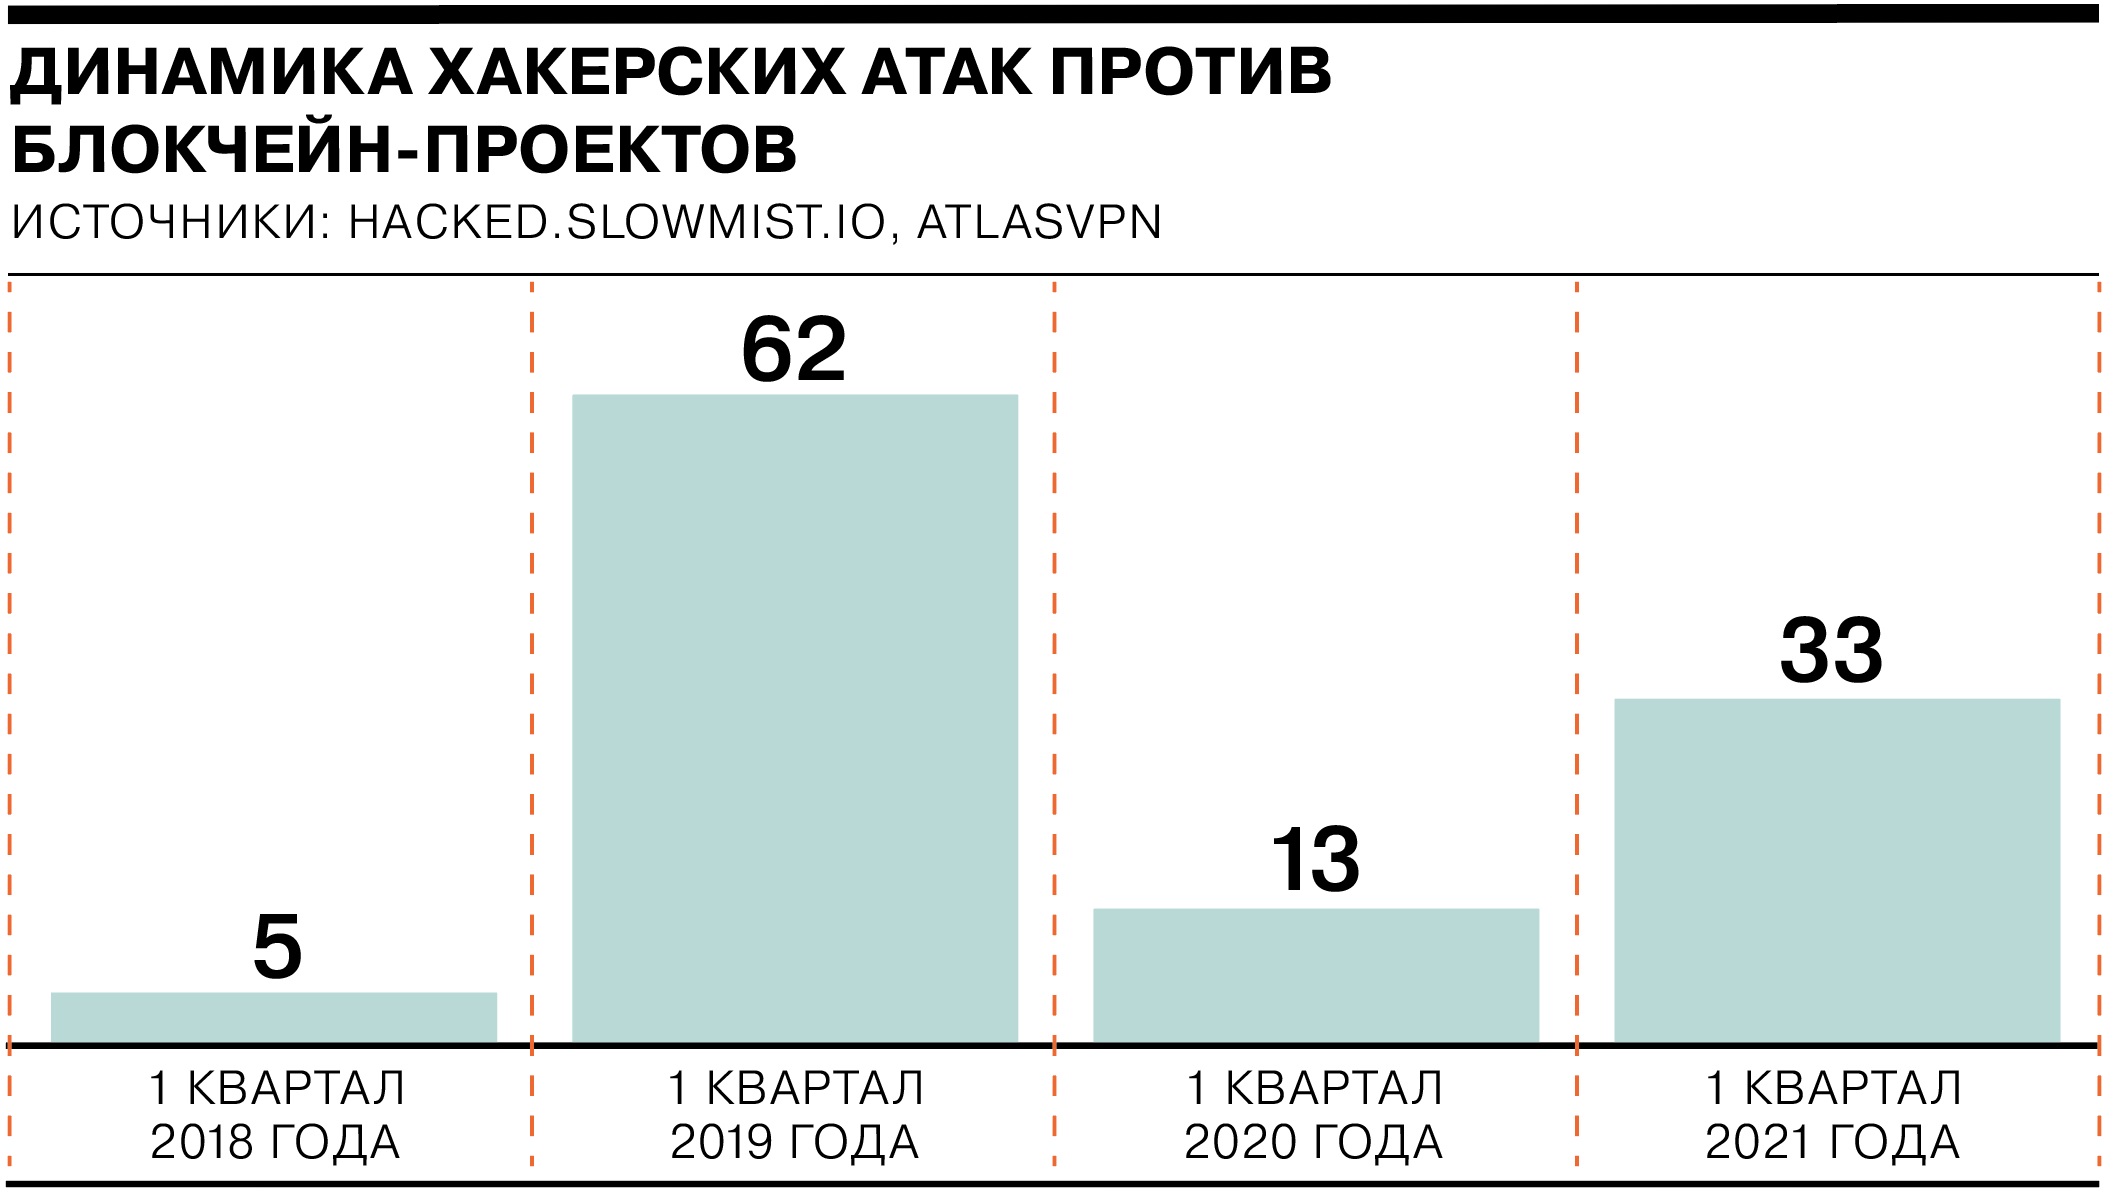
Рост хакерских действий против блокчейн-проектов и платформ в начале этого года — в общей сложности 33 атаки — произошел после заметного их сокращения в прошлом году. В первом квартале 2020 года было зафиксировано всего 13 атак, отмечает AtlasVPN. В первом квартале 2019-го был зафиксирован абсолютный рекорд — 62 нападения.
Всего же в 2019 году хакеры совершили 133 успешные атаки в блокчейн на общую сумму более $4 млрд. В 2020 году общее число атак сократилось до 122, а объем потерь — до $3,8 млрд. В прошлом году самым популярным объектом для атак были цифровые кошельки, на которые пришлось 80% ($3 млрд) ущерба.
С начала нынешнего года число преступлений росло с каждым месяцем: в январе зафиксировано 8 атак, то в феврале — 11, а в марте — 14.
Число атак против ETH DApps в этом году по сравнению с прошлым подскочило с 3 до 16, а против цифровых кошельков —с 5 до 12. Число успешных атак на криптовалютные биржи выросло с 3 до 5.
Исследователи обращают внимание, что в нынешнем году пока не зафиксировано ни одной атаки против децентрализованных приложений для работы с криптовалютой Tron (TronDApps). В прошлом году они потеряли из-за хакеров $10 млн.