В зоне турбулентности
Что говорят власти и бизнес о состоянии кибербезопасности в Челябинской области
15 октября в конгресс-холле БЦ «Челябинск-Сити» прошла конференция «День защиты информации — 2026», организованная компанией «ИТ Энигма», которая объединила на одной площадке заказчиков — руководителей ИТ- и ИБ-подразделений предприятий и госструктур — и своих партнеров, поставщиков решений: Axoft, «Конфидент», «Код безопасности», «Актив», «ИнфоТеКС», Positive Technologies. Общей темой стало посторение защиты в условиях постоянных изменений, что в равной степени является актуалным вопросом и для государства и для бизнеса.
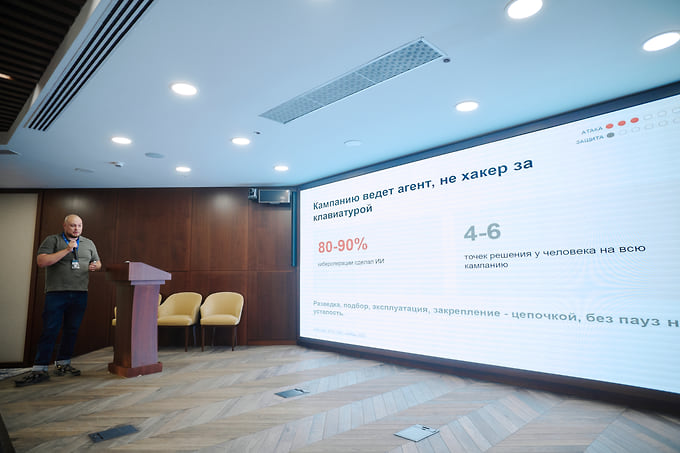
фото предоставлено «ИТ Энигма»
20 тыс. событий в месяц
Масштаб проблемы обозначила заместитель министра цифрового развития Челябинской области Елена Лукашина. По ее данным, ежемесячно специалисты Минцифры фиксируют около 20 тыс. событий в сфере информационной безопасности, предотвращают свыше 5 тыс. попыток взлома сайтов правительства и органов власти региона. Ежегодно отражается около 1,95 тыс. DDoS-атак.
«С начала специальной военной операции в 2022 году число атак резко возросло и продолжает расти, меняясь по векторам и методам воздействия»,— рассказала Елена Лукашина.
Одной из приоритетных целей для злоумышленников стал региональный ЦОД правительства области. Многоуровневая система защиты — антивирусная фильтрация, защита веб-приложений, сегментирование инфраструктуры — позволила локализовать один из недавних инцидентов: сотрудники ведомства запустили вредоносный архив, однако вирус не вышел за пределы изолированного сегмента сети.
«Мы не ожидали, что окажемся настолько интересной мишенью. Меняются векторы атак, меняются способы воздействия, появляются новые техники. Мы стараемся противодействовать тому, что уже применяется»,— отметила заместитель министра.
фото предоставлено «ИТ Энигма»
Статистика госсектора показательна и для бизнеса: если региональные органы власти фиксируют такую плотность атак, промышленные и сельскохозяйственные предприятия, зачастую располагающие менее зрелой ИБ-инфраструктурой, находятся в не менее уязвимом положении.
«Система защиты информации – это живой организм. Он требует постоянного чекапа, поддержки, дополнительного внимания. И злоумышленники постоянно ищут новые методы взлома, атаки, как навредить государственным структурам и бизнесу. Растет число атак в том числе на малый и средний бизнес», — отметил директор компании «ИТ Энигма» Данила Шмаков.
Что предлагает рынок
Выступал также заместитель губернатора Александр Козлов.
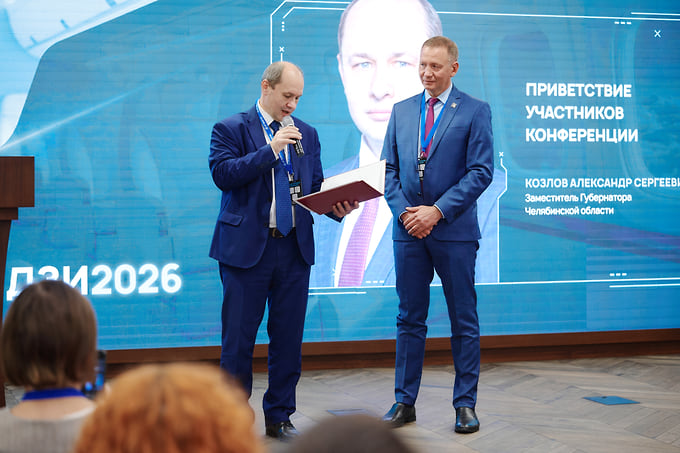
фото предоставлено «ИТ Энигма»
«Те решения, которые сейчас предлагают отечественные вендоры, показывают свою работоспособность — в том числе потому, что мы их проверяем, что называется, в бою»,— заявил Александр Козлов.
Требования регуляторов заставляют бизнес активнее внедрять отечественные методы защиты информации. Вендоры, выступавшие в технологическом блоке конференции, показали, что российский рынок средств защиты сейчас перешел к предложению зрелых, адаптивных продуктов.
Общий тренд, обозначенный участниками: модульная архитектура, совместимость с любым российским дистрибутивом Linux и гибкая настройка под конкретную инфраструктуру. Заказчик не должен перестраивать всю среду ради внедрения нового продукта; решение должно встроиться в текущую инфраструктуру.
Пример — СЗИ, которое на конференции представила компания «Конфидент». Продукт построен по модульному принципу: заказчик может приобрести лицензию без модуля защиты от несанкционированного доступа, если на рабочей станции уже используется сертифицированная ОС с этим функционалом. Система поддерживает сразу несколько отечественных дистрибутивов — Альт, Astra и «РЭД».
Отдельная тема, которую подняли участники технологического блока,— «софт на полке».
«По нашим оценкам, значительная часть предприятий в свое время закупила средства защиты, однако так и не внедрила их, либо утратила лицензионные ключи»,— рассказала ведущий менеджер компании «Конфидент» Анна Шаромова.
Для таких случаев были предложены механизмы восстановления лицензий и повторной активации ранее приобретенного ПО — по сути, возможность ввести в строй то, за что уже заплачено.
Человеческий фактор
Параллельно с технологической дискуссией на конференции обсуждали проблему, которую не решает ни один программный продукт,— поведение пользователей.
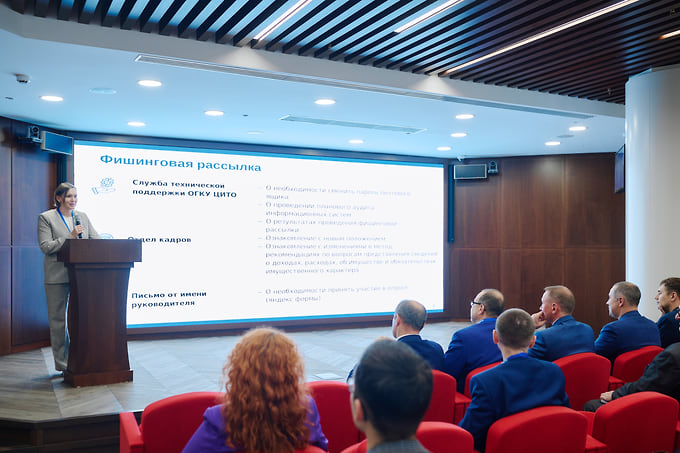
фото предоставлено «ИТ Энигма»
Минцифры Челябинской области развернуло платформу для имитации фишинговых атак на госслужащих. В качестве зарубежного ориентира Елена Лукашина привела резонансный случай в Дании, где злоумышленники получили доступ к персональным данным почти девяти миллионов граждан через Центральный реестр физических лиц: для входа в систему использовался пароль 123456.
«В России такую архитектуру мы бы не построили, но поведенческий паттерн пользователей остается схожим — люди всегда найдут способ упростить себе жизнь»,— пояснила она.
Подход стал многоступенчатым: сначала обучение, затем имитация атаки — либо в обратном порядке, в зависимости от сценария.
«Пока человек сам не попадется, пока не испытает этот стресс от того, что его едва не взломали, в сознании это не закрепляется. Как маленькому ребенку говоришь „не трогай — горячо“, а он понимает это только когда обожжется»,— отметила Елена Лукашина.
Результаты первого полугода — «совершенно разные» от ведомства к ведомству. В одном из случаев сотрудникам было направлено письмо с заархивированным вирусом, снабженное прямо в теле письма паролем для открытия. Системы защиты, фильтрующие обычные вложения, запароленные архивы не блокировали. Сотрудники открывали их активно, некоторые предпринимали по несколько попыток.
Наиболее результативной оказалась рассылка, стилизованная под запрос о заполнении деклараций госслужащих,— в период, когда тема была актуальна. По ссылке переходили даже те, кто знал о практике проверок.
Самый изобретательный сценарий оказался двухволновым. Первая рассылка дала низкий процент переходов — сотрудники предупредили друг друга в чатах. Через неделю руководителям направили письмо с «официальной статистикой» предыдущей атаки. В файле — подменная ссылка. Доля перешедших составила 20–30%: интерес к тому, кто попался в прошлый раз, оказался сильнее бдительности.
Для бизнеса выводы аналогичны: технические средства закрывают периметр, но конечное решение — кликнуть или не кликнуть — всегда принимает человек.
ИИ как новый вектор
Специальным гостем конференции по приглашению компании «ИТ Энигма» стал Head of Cloud Native Security в MWS Web Services Алексей Федулаев, выступивший с докладом «Зона турбулентности: ИИ-атаки против ИИ-защиты». По его оценке, модели угроз 2023 года в значительной мере устарели: атаки с применением искусственного интеллекта стали реальностью, тогда как ИИ в защите во многих решениях пока остается маркетинговым инструментом. В числе актуальных техник Алексей Федулаев выделил промт-инъекцию, отравление инструментов агентов и утечки данных через корпоративные копилоты.
Конференция подтвердила статус одной из ключевых региональных площадок, где возможен диалог между заказчиками, вендорами и госрегуляторами.
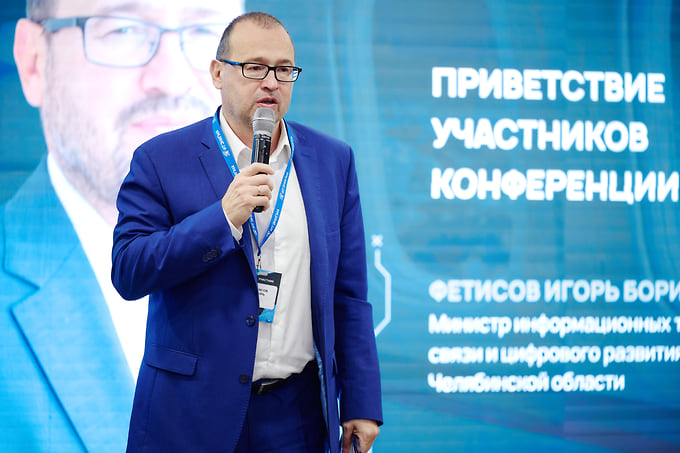
фото предоставлено «ИТ Энигма»
Министр цифрового развития региона Игорь Фетисов, поздравляя организаторов с 25-летием компании «ИТ Энигма», к которой и была приурочена конференция, обозначил принцип, которым руководствуется ведомство при выборе интеграторов.
«Профессионал — это тот, кто из десяти человек сделает что-то лучше. Быстрее, качественнее, по-другому — у каждого свой критерий. Но в любое время, 24 на 7, как показывает практика, должен быть тот, кто приходит на помощь при любых ситуациях»,— резюмировал министр цифрового развития Челябинской области Игорь Фетисов.