Защита делает первый ход
Участники GISDAYS обсудили способы проверки киберустойчивости
На форуме GISDAYS 2026, первый день которого прошел в Санкт-Петербурге, участники рынка информационной безопасности (ИБ) обсуждали, как оценивать эффективность защиты не по количеству внедренных решений, а по их работе в реальной инфраструктуре. В центре дискуссии оказались кибериспытания, автоматизация мониторинга и реагирования на инциденты, применение искусственного интеллекта и защита корпоративных данных.
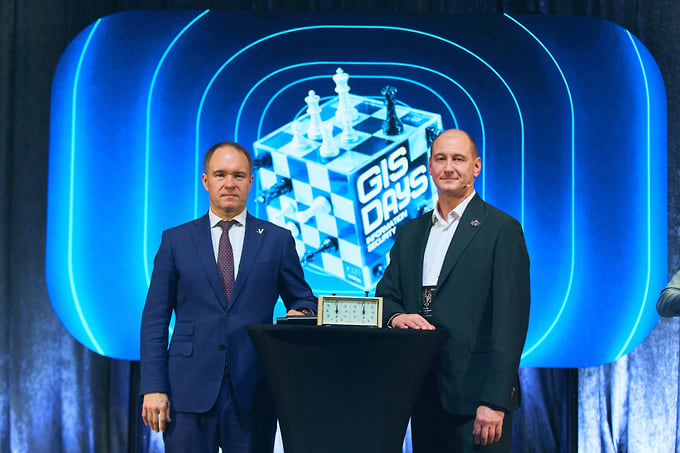
Александр Ситов (слева), председатель комитета по промышленной политике, инновациям и торговле Санкт-Петербурга, Роман Пустарнаков, заместитель генерального директора — коммерческий директор компании «Газинформсервис»
Кирилл Багров / «Газинформсервис»
Реакция на ход соперника
В этом году организаторы выбрали для форума шахматную тему. Киберзащиту предлагалось рассматривать как партию, где важно и реагировать на ход соперника, и заранее просчитывать дальнейшие действия.
Открывая форум, заместитель генерального директора — коммерческий директор «Газинформсервиса» Роман Пустарнаков отметил, что одним из основных драйверов российского рынка ИБ в последние годы было импортозамещение. Теперь, по его словам, для российских разработчиков становится актуальнее экспорт собственных технологий. Главная тема форума — поиск эффективных решений. «На девятом предъюбилейном GISDAYS мы говорим про оптимизацию в области информационной безопасности, про сокращение затрат»,— прокомментировал господин Пустарнаков, добавив, что экономия без стратегии необходимого результата не даст.
Председатель комитета по промышленной политике, инновациям и торговле Петербурга Александр Ситов обратил внимание на риски, сопряженные с распространением искусственного интеллекта. По его словам, ИИ становится не только инструментом защиты — с ним «нужно уметь работать, уметь его внедрять, использовать не только в качестве защитного инструмента, но и понимать все риски, которые возникают при использовании искусственного интеллекта»,— отметил глава комитета.
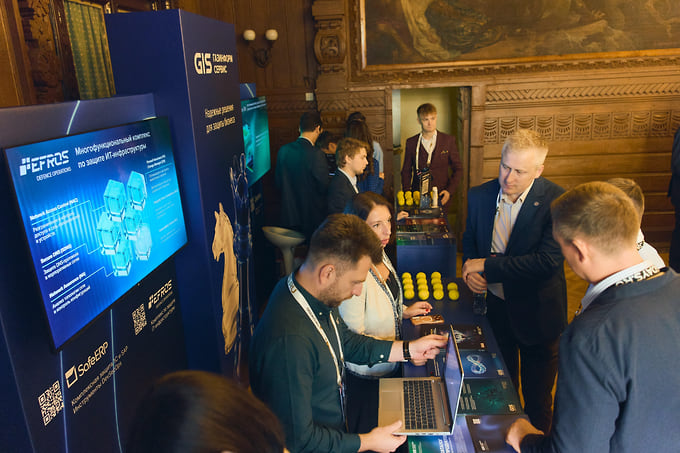
Стенд компании «Газинформсервис» на GISDAYS 2026 в Доме Ученых
Кирилл Багров / «Газинформсервис»
Экспорт российских технологий
В международной части открытия речь шла о перспективах российских технологий за рубежом. Бывший генеральный секретарь Международного союза электросвязи при ООН Хамадун Туре говорил о росте цифровых сервисов в Африке и связанной с этим потребности в защите данных и критической инфраструктуры. Исследовательница из алжирского CERIST Иман Бенкелифа среди перспективных направлений сотрудничества назвала кибербезопасность, искусственный интеллект, облачные вычисления и deep tech. По ее словам, речь может идти как о поставках решений, так и об их локализации, совместных разработках и выходе российских компаний через Алжир на другие африканские рынки.
Проверка систем защиты
В первой сессии участники перешли к вопросу о том, как проверять эффективность уже созданной системы защиты. Заместитель генерального директора, технический директор «Газинформсервиса» Николай Нашивочников отметил, что объем вложений в ИБ сам по себе не показывает, насколько хорошо она работает. Пентест (тестирование на проникновение), Red Team и Bug Bounty решают отдельные задачи, тогда как кибериспытания должны проверять систему в комплексе: способность средств защиты заметить атаку, скорость реакции команды и возможность не допустить критических для бизнеса последствий.
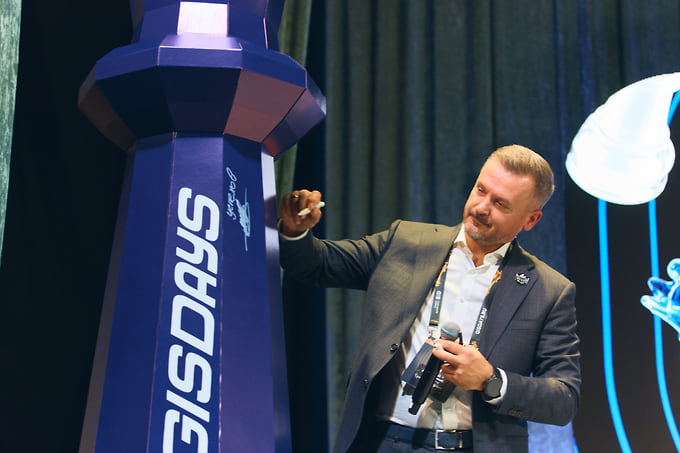
Николай Нашивочников, заместитель генерального директора – технический директор компании «Газинформсервис»
Кирилл Багров / «Газинформсервис»
Отправной точкой становятся так называемые недопустимые события. К ним господин Нашивочников отнес, например, компрометацию домена, проникновение из корпоративного сегмента в технологический или несанкционированное взаимодействие технологической сети с интернетом. Подобные сценарии можно проверять на рабочей инфраструктуре либо воспроизводить на киберполигоне с использованием цифрового двойника. «Измерять следует не сам факт проверки, а изменения после нее. И о целевых изменениях нужно договориться заранее»,— отметил господин Нашивочников. После испытаний, пояснил он, настройки средств обнаружения можно изменить, а затем повторить сценарии и сравнить результат.
Атакам через подрядчиков посвятил свой доклад Антон Стрельцов из Xello. Он разбирал сценарии, при которых злоумышленник сначала получает доступ к инфраструктуре партнера, а затем использует его легитимные каналы для проникновения к заказчику. Для выявления такой активности применяются технологии киберобмана — приманки и ловушки внутри инфраструктуры, обращение к которым может указывать на подозрительные действия. Павел Бровченко, пресейл-архитектор из Positive Technologies, говорил о проактивной защите промышленной инфраструктуры. Такой подход предполагает переход от реагирования на уже произошедшие инциденты к постоянному контролю состояния среды: данные из ИТ- и ОТ-сегментов объединяются в одной системе мониторинга, чтобы видеть происходящее в инфраструктуре целиком и раньше выявлять потенциальные угрозы. Задача, по его словам, состоит не только в обнаружении атак, но и в снижении рисков для технологических процессов и повышении киберустойчивости предприятия.
Автоматизация процессов
Отдельно участники обсуждали автоматизацию работы центров мониторинга. Руководитель GSOC «Газинформсервиса» Александр Михайлов обратил внимание на рост стоимости оборудования, программного обеспечения и специалистов. «Люди на рынке есть, их довольно много, но найти самостоятельных сильных экспертов сложно»,— отметил он. По его словам, часть нагрузки уже можно передавать алгоритмам. Используемая в GSOC классификационная модель позволяет отсеивать порядка 30% событий, которые с высокой вероятностью являются ложноположительными, до передачи аналитикам первой линии. Кроме того, в центре применяются помощник аналитика, учитывающий инфраструктуру конкретного заказчика, и локальная модель для работы с внутренней документацией. Схожему подходу был посвящен доклад ведущего пресейл-менеджера Security Vision Александра Падурина. Он настаивал на использовании машинного обучения для обработки ложных срабатываний, объединения связанных событий в цепочки атак и подготовки рекомендаций аналитикам.
Александр Васильев, заместитель генерального директора по информационным технологиям и кибербезопасности АО «Невский экологический оператор»
Кирилл Багров / «Газинформсервис»
В блоке о базах данных заместитель генерального директора по информационным технологиям и кибербезопасности НЭО Александр Васильев рассказал о пилотном проекте с СУБД Jatoba. НЭО является региональным оператором по обращению с твердыми коммунальными отходами в Петербурге, поэтому его информационные системы работают круглосуточно. В рамках пилота тестировались биллинговая система и «1С:Предприятие».
По словам господина Васильева, один из запросов биллинговой системы не успевал завершиться за 24 часа. После анализа специалистами «Газинформсервиса» и оптимизации с использованием инструментов Jatoba время его выполнения сократилось примерно до четырех минут. «Для бизнеса это уже полностью приемлемое время — отчет можно получать оперативно»,— отметил представитель НЭО. Другие тяжелые отчеты, по его словам, удалось ускорить примерно в пять раз. При выборе СУБД компания также учитывала наличие сертификации ФСТЭК, механизмы защиты и маскирования персональных данных и возможность построения отказоустойчивых кластеров. НЭО намерен рассматривать Jatoba для использования и в других своих системах.
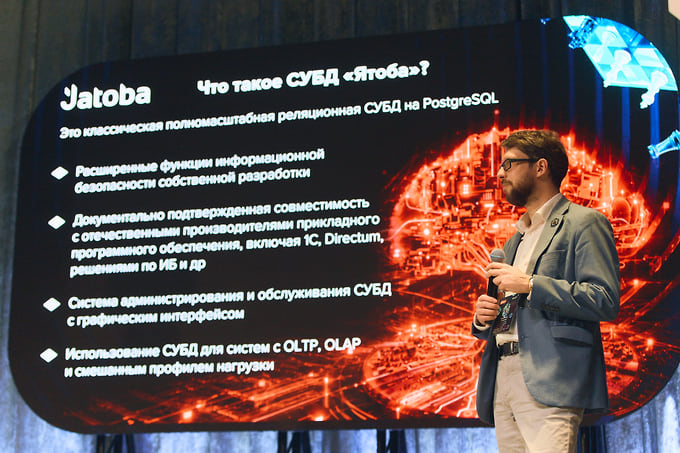
Менеджер по продукту СУБД «Ятоба» Юрий Осипов на форуме представил два работающих при помощи искусственного интеллекта прототипа новых функций. Первый — поведенческая аналитика: система выявляет ситуации, когда пользователь формально действует в рамках своих полномочий, но резко меняет привычное поведение. В ходе демонстрации пользователь, обычно выгружавший около 10 строк, запросил 5000. В другом сценарии сопоставимый объем информации пытались получить путем 200 небольших запросов. В обоих случаях система отметила отклонение. Отдельно проверяется первое обращение к чувствительным данным, и может быть сделана индивидуальная настройка.
Второй прототип — автоматическое выявление персональных данных в базах, предназначенных для последующего маскирования чувствительной информации, например перед передачей копии базы разработчику или технической поддержке.