Взломщик засветил свой адрес
Обвиняемый в атаке на ИТ-системы «Додо Пиццы» отправлен под домашний арест
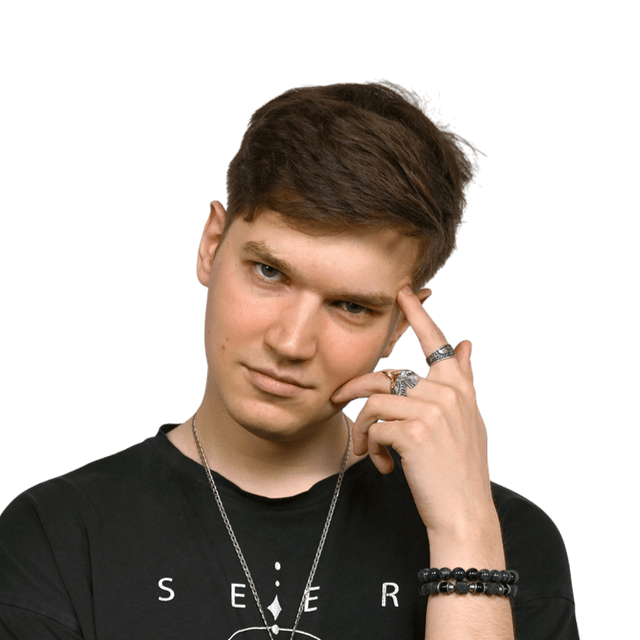
Суд в Москве арестовал одного из четырех обвиняемых в кибератаке на ИТ-системы сети ресторанов «Додо Пицца», за которой последовала масштабная утечка данных. Одним из членов группировки хакеров оказался подросток из Барнаула, чья ошибка и позволила силовикам выйти на след взломщиков. Из группы в составе четырех хакеров, ответственных также за взлом туроператора Tez Tour, на свободе остается только один человек.
Ефим Жиганец / Коммерсантъ
Купить фотоТверской районный суд Москвы вечером 14 октября отправил под домашний арест 19-летнего Дениса Фридмана. Ему предъявили обвинение в незаконном использовании или передаче, сборе или хранении компьютерной информации, содержащей персональные данные (п. «а», «в» ч. 3 ст. 272.1 УК). Мера пресечения будет действовать до 8 декабря.
О взломе ИТ-инфраструктуры «Додо Пиццы» компания сообщила вечером 28 сентября. Там допустили, что хакеры могли получить доступ к персональным данным клиентов, в том числе именам и датам рождения, местам проживания и адресам электронной почты, а также номерам телефонов и данным о последних заказах. В то же время «Додо» подчеркнула, что платежные данные клиентов хакерам не достались, так как компания их не хранит. Утечка затронула не только клиентов из России, но и из Белоруссии: данные граждан республики передавались российской компании в рамках франчайзинговой сети. После взлома злоумышленникам заблокировали доступ, а сотрудники информационной безопасности начали внутреннюю проверку. «Додо Пицца» также уведомила Роскомнадзор о произошедшем.
Ответственность за кибератаку взяла на себя хакерская группировка DataSuckers. Помимо Дениса Фридмана в нее также входили граждане Казахстана и Белоруссии.
По информации СМИ, хакеры получили доступ к системе «Додо Пиццы» за счет учетных данных компании, опубликованных в открытом доступе на платформе для хостинга ИТ-проектов GitHub.
С ними были связаны корпоративные системы, через которые DataSuckers добрались до облачных хранилищ и баз данных компании, а затем получили пароли от системы.
По оценкам специалистов, при взломе «Додо Пиццы» злоумышленники получили доступ примерно к 3,7 ТБ информации, то есть около 33 млрд записей. В частности, туда входили сведения о более чем 860 млн заказов за 15 лет, 68 млн записей клиентов и 431 тыс. сотрудников, а также 171 млн записей об адресах доставки. Всю украденную базу данных выставили на продажу в даркнете. За полный архив хакерам заплатили $100 тыс. руб., которые перевели на общий криптокошелек группы. Однако после задержания Фридмана на кошельке сменили пароль.
Вычислить взломщиков силовикам помогла ошибка Фридмана.
При входе в похищенный массив данных он «засветил» свой IP-адрес, благодаря которому правоохранители вышли на его адрес проживания. Вскоре задержали еще двух хакеров. Последний злоумышленник на данный момент остается на свободе.
О личности Дениса Фридмана известно немногое. Родившийся в Барнауле молодой человек начал свою хакерскую деятельность со взлома украинских сайтов. Через какое-то время он вступил в DataSuckers, в составе которой участвовал в сентябрьском взломе туроператора Tez Tour. Тогда хакеры заявили, что получили доступ к сотням миллионов записей о клиентах компании. В свою очередь коммерческий директор Tez Tour Воскан Арзуманов заявлял об отсутствии «признаков компрометации данных туристов и партнеров», а внутреннюю систему компании своевременно изолировали.