Хранение данных обезопасят требованиями
Для компаний критической инфраструктуры написали новые правила
Федеральная служба по техническому и экспортному контролю (ФСТЭК) разработала новые требования к защите информации в госорганах и компаниях, относящихся к критической информационной инфраструктуре (КИИ: банки, телеком и т. д.). Согласно документу, компании КИИ должны будут, в частности, три года хранить информацию о сетевых хакерских атаках и расширять каналы передачи данных для пропуска двукратного объема трафика.
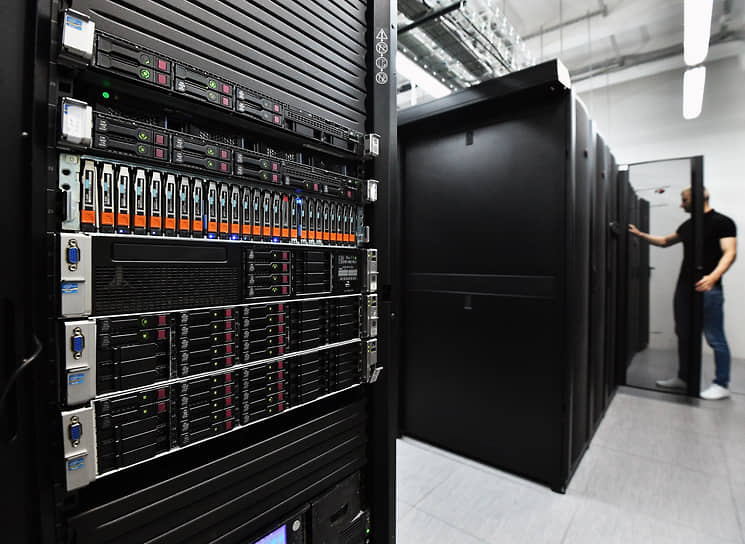
Игорь Иванко / Коммерсантъ
Купить фотоПроект приказа ФСТЭК, вносящий поправки в текущие требования безопасного хранения данных, не составляющих государственную тайну, в госорганах и на объектах КИИ, опубликован на портале правовых актов. Под угрозами безопасности в документе подразумеваются кибератаки по модели «отказ в обслуживании» (DDoS-атаки). Рассмотрение документа будет проводиться на портале до 7 августа.
DDoS-атака — тип кибератаки, направленной на блокировку ресурса или остановку работы информсистемы через отправку на ее сервер повышенного числа запросов (нелегитимного трафика).
Требования ФСТЭК распространяются на те сегменты инфраструктуры организаций, которые имеют выход в интернет, говорится в проекте. В частности, компании и госорганы должны будут обеспечить антивирусную защиту систем, предупреждение вторжений в инфраструктуру и контроль защиты информации в целом. Также говорится, что IT-системы организации КИИ должны быть способны пропускать двукратный относительно нормы объем трафика.
Компании должны будут при возникновении угрозы сетевой атаки взаимодействовать с госсистемой обнаружения компьютерных атак, а также с провайдером хостинга или организацией, предоставляющей услуги связи.
При этом организации должны будут хранить в течение трех лет информацию о реализованных киберинцидентах: дата и время начала и окончания атаки, тип угрозы, ее объем (Гбит/с), перечень сетевых адресов, являющихся источником угроз, и меры защиты, которые были приняты. Во ФСТЭК не ответили “Ъ”.
Информация, не относящаяся к гостайне, составляет большой пласт данных, которые обрабатывают компании из КИИ, говорят участники рынка. Например, в организациях финансовой сферы очень много сведений о получателях денежных средств и о плательщиках, рассказал глава комитета по ИБ Ассоциации российских банков Андрей Федорец.
«Это новые инициативы, ранее столь подробных требований относительно безопасности данных КИИ не существовало»,— говорит гендиректор хостинг-провайдера RUVDS Никита Цаплин. По его мнению, эти меры нужны рынку: «DDoS-атаки стали уже регулярным явлением, мы сталкиваемся с ними достаточно часто». Только в конце июля крупные банки столкнулись с длительной DDoS-атакой, ее мощность достигала 300 Гбит/с на все атакуемые IP-адреса (см. “Ъ” от 25 июля).
По сути, объясняет бизнес-консультант по информационной безопасности Positive Technologies Алексей Лукацкий, к двум десяткам уже существующих наборов защитных мер добавляется еще один, направленный на борьбу с популярными у хакеров способами организации атак.
Новые требования, с одной стороны, снимут часть вопросов о том, как объекты необходимо защищать, с другой — приведут к увеличению расходов, предупреждает технический директор инженерной и IT-компании «Уралэнерготел» Валерий Белоусов. В тексте, например, есть пункт о двукратной пропускной способности от нормального трафика, это существенно увеличит стоимость программно-аппаратных комплексов, предупреждает он.
Газета «Коммерсантъ» №137
от 02.08.2024, стр. 9